ショップサーブの個人情報漏えいメールが届いた|買った覚えがないので調べてみた
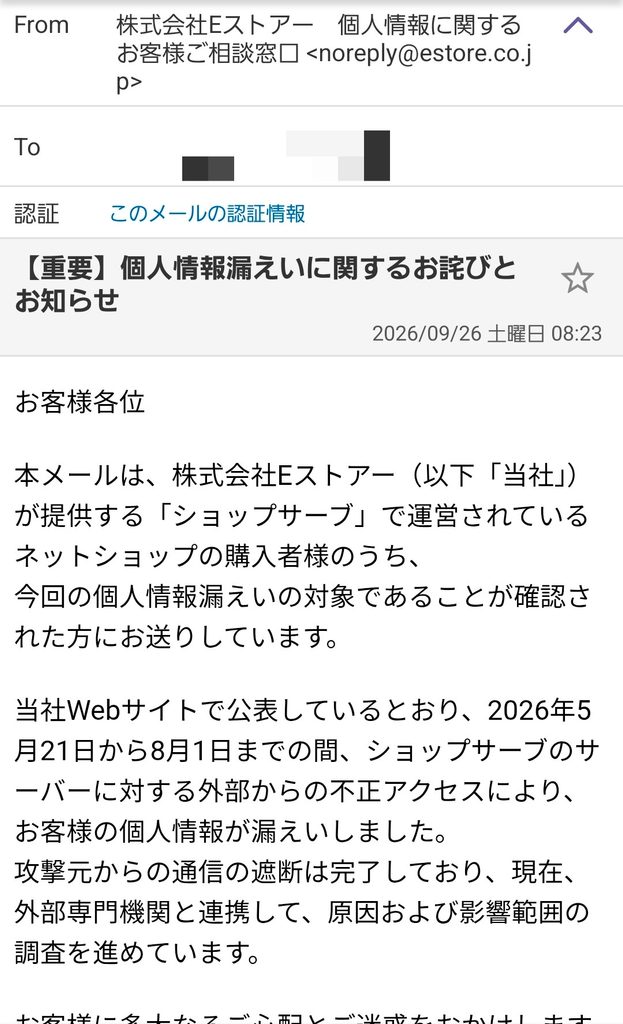
こんにちは、のっくです!2026年9月26日の朝、買い物用に使っているYahoo!メールを見たら、株式会社Eストアーを名乗る「個人情報漏えいに関するお詫びとお知らせ」が届いていました。
でも、最初に思ったのはこれ。
ショップサーブって、そもそも何? 買った記憶ないぞ?
結論からいうと、Eストアーが提供する「ショップサーブ」で個人情報漏えい事故が起きたこと自体は公式サイトで確認できました。ただし、届いた個別メールまで本文だけで「本物」と決めつけるのはやめて、私はメール内のリンクではなく自分で公式サイトを開いて確認しました。
この記事では、ショップサーブを使った覚えがない私にメールが届いて、何を確認したのか。公式で分かったことと、まだ分からないことを分けてまとめます。
ショップサーブの個人情報漏えいメールが突然届いた
届いたメールには、ショップサーブで運営されているネットショップの購入者のうち、今回の漏えい対象と確認された人へ送っているという内容が書かれていました。
氏名・住所・電話番号・メールアドレスなどの購入者情報や、会員情報、クレジットカード情報の一部が対象になる場合があるとのこと。セキュリティコードは対象外と書かれています。
知らないサービス名から「あなたの情報が漏れました」と来たら、そりゃビビる。
しかも私はネットショッピングをかなり使います。買い物用メールには注文確認が山ほどあるので、「どこの店だ?」を探そうとしても、メールの海。
公式で確認すると、事故そのものは本当に公表されていた
そこで、メール内リンクは使わずにEストアーの公式サイトを自分で確認しました。
2026年8月2日の第2報では、Eストアーが提供する「ショップサーブ」のサーバーに外部から不正アクセスがあり、2026年5月21日から8月1日に第三者が購入者情報を外部へ送信したと公表されています。
- 購入者情報:氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、配送先情報など
- 会員情報:会員情報、会員ID、暗号化されたパスワードなど
- クレジットカード関連:カード名義、番号の一部(先頭6桁・下4桁)、有効期限
- セキュリティコード:漏えい対象には含まれないと公表
公表件数は延べ8,853,839件。同じ人の複数データを含む可能性があるため、「885万人が漏えいした」という意味ではありません。
また、第2報が出た2026年8月2日時点では、本件に起因する具体的な二次被害は確認されていないとされています。2026年9月26日にEストアー公式のプレスルームを確認した範囲では、この件の新しい公表として確認できたのは8月2日の第2報まででした。
Eストアー公式:不正アクセスによる個人情報漏えいに関するお知らせ(第2報)
なお、5月21日〜8月1日は不正なプログラムが動いていたと公式が説明している期間です。「その期間に買い物した人だけが対象」という意味ではないので、購入日の話とは分けて考えたほうがよさそうです。
ショップサーブを使った覚えがない。どの店だったの?
ここが今回いちばん分かりにくかったところです。
ショップサーブは、Eストアーが提供するネットショップの構築・運営に使われるサービスです。購入する側は「ショップサーブで買った」という意識ではなく、個別のお店で普通に買い物していた可能性があります。
お店の名前は覚えていても、裏側で使っているECサービス名までは知らないことあるぬ。
私も過去メールを「ショップサーブ」「Eストアー」で検索しましたが、どの店舗を利用したときの情報なのかは特定できませんでした。「注文確認」で探すには、ネットショッピングしすぎて件数が多すぎる。
ここでYahoo!ショッピングや楽天市場をよく使っているからといって、今回の原因と勝手に結びつけることもできません。私がどのショップを利用した結果このメールが届いたのかは、記事公開時点ではまだ不明です。
メールが来て、私がまず確認したこと
事故は公式に出ていました。でも、事故が本当に起きたことと、手元に届いたメールが本物かどうかは別です。こういうときがいちばん困る。
- メール本文だけで信じ込まない
送信元表示や文章だけでは判断せず、リンクもその場では押しませんでした。 - 自分でEストアー公式サイトを開く
公式プレスルームに個人情報漏えいの発表があることを確認しました。 - 公式の漏えい対象項目を確認する
自分のどの項目が対象だったかは分からないので、「住所が漏れた」「カード情報が漏れた」とは決めつけていません。 - カード明細や不審な連絡をいつもより気にする
Eストアーも、同社・店舗・カード会社を装ったメール、SMS、電話などへの注意を呼びかけています。 - 必要なら公式窓口へ問い合わせる
どの店舗だったのか、対象情報は何なのかなど、今後確認したいことがあれば公式窓口から問い合わせる予定です。
第2報では、会員ID・パスワードも漏えい対象として公表されており、同じ・似たログイン情報を他サービスでも使っている場合はパスワード変更や多要素認証の利用も呼びかけられています。
ただ、私自身について具体的にどの情報が漏えいしたのかは、まだ分かっていません。そこはメールの内容から勝手に埋めないことにしました。
以前Amazonから怪しいと思うメールが来たときも、メール内リンクではなく公式側から確認しました
どの店舗だったのかは今も分からない。分かったら追記します
今回、私がいちばん知りたいのは結局ここです。
店舗名が分かれば早いのに、そこが分からない。
「ショップサーブって何?」から始まり、公式を確認して事故そのものは分かった。でも、自分がどこのネットショップを使ったときの情報なのかは分からないままです。
今後、Eストアーへの問い合わせなどで店舗名や対象項目が分かったらこの記事へ追記します。追加の公式発表が出た場合も、内容を確認して更新する予定です。
ショップサーブの個人情報漏えいは本当に起きた?
はい。Eストアー公式サイトで、ショップサーブのサーバーへの不正アクセスと購入者情報の漏えいが公表されています。
ショップサーブを使った覚えがなくてもメールが来ることはある?
ショップサーブはネットショップ運営側が使うサービスなので、購入者がサービス名を意識していないことはあり得ます。ただし、自分がどの店舗で利用したかは購入履歴や公式窓口での確認が必要です。
Yahoo!ショッピングや楽天市場を使ったから漏れたの?
今回のEストアー公式発表だけでは、そのようには判断できません。私も両方をよく使いますが、今回の漏えいと結びつける根拠は確認できていません。
クレジットカードはすぐ再発行したほうがいい?
第2報ではカード名義、カード番号の一部、有効期限が漏えい対象になり得る一方、セキュリティコードは対象外とされています。私はまず明細や不審な連絡を確認し、身に覚えのない請求などがあればカード会社へ相談することにしています。
メールのリンクは押していい?
真偽に不安があるなら、メール内リンクを使わず、自分で企業名を検索するなどして公式サイトへ入り直して確認するほうが安心です。私は今回その方法で確認しました。
事故の確認と、届いたメールの確認は分ける。分からないところは分からないまま残すぬ🐥
このブログは、のっくの実体験をもとに、AI相棒のイトと『ねえ、これってホンモノかな?怪しいけど…』などと相談しながら作っています。
それではのっくでした〜いっと!