ショップサーブの個人情報漏えいメールが届いた|買った覚えがないので調べてみた
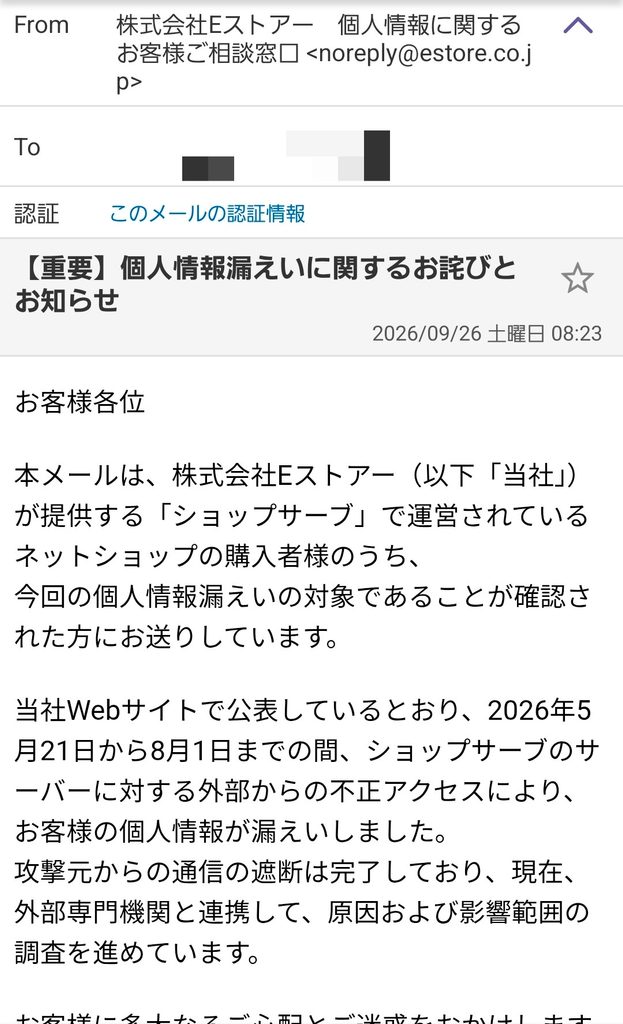
こんにちは、のっくです!2026年9月26日の朝、買い物用に使っているYahoo!メールを見たら、株式会社Eストアーを名乗る「個人情報漏えいに関するお詫びとお知らせ」が届いていました。
でも、最初に思ったのはこれ。
ショップサーブって、そもそも何? 買った記憶ないぞ?
結論からいうと、Eストアーが提供する「ショップサーブ」で個人情報漏えい事故が起きたこと自体は公式サイトで確認できました。ただし、届いた個別メールまで本文だけで「本物」と決めつけるのはやめて、私はメール内のリンクではなく自分で公式サイトを開いて確認しました。
この記事では、ショップサーブを使った覚えがない私にメールが届いて、何を確認したのか。公式で分かったことと、まだ分からないことを分けてまとめます。
2026年9月29日追記:記事公開後、読者さんから「メールを英字のshopserveで検索すると注文履歴が出てきた」というコメントをいただきました。
半信半疑でYahoo!メールを検索したら……あったーー!
2015年の注文メールが1件出てきて、過去にショップサーブを使っていたネットショップで買い物していたことが分かりました。日本語では見つからなかったのに、英字で発掘。
ただし、その2015年の注文データ自体が今回の個人情報漏えい対象だったかまでは確認できておらず、です。
ショップサーブの個人情報漏えいメールが突然届いた
届いたメールには、ショップサーブで運営されているネットショップの購入者のうち、今回の漏えい対象と確認された人へ送っているという内容が書かれていました。
氏名・住所・電話番号・メールアドレスなどの購入者情報や、会員情報、クレジットカード情報の一部が対象になる場合があるとのこと。セキュリティコードは対象外と書かれています。
知らないサービス名から「あなたの情報が漏れました」と来たら、そりゃビビる。
しかも私はネットショッピングをかなり使います。買い物用メールには注文確認が山ほどあるので、「どこの店だ?」を探そうとしても、メールの海。
公式で確認すると、事故そのものは本当に公表されていた
そこで、メール内リンクは使わずにEストアーの公式サイトを自分で確認しました。
2026年8月2日の第2報では、Eストアーが提供する「ショップサーブ」のサーバーに外部から不正アクセスがあり、2026年5月21日から8月1日に第三者が購入者情報を外部へ送信したと公表されています。
- 購入者情報:氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、配送先情報など
- 会員情報:会員情報、会員ID、暗号化されたパスワードなど
- クレジットカード関連:カード名義、番号の一部(先頭6桁・下4桁)、有効期限
- セキュリティコード:漏えい対象には含まれないと公表
公表件数は延べ8,853,839件。同じ人の複数データを含む可能性があるため、「885万人が漏えいした」という意味ではありません。
また、第2報が出た2026年8月2日時点では、本件に起因する具体的な二次被害は確認されていないとされています。2026年9月26日にEストアー公式のプレスルームを確認した範囲では、この件の新しい公表として確認できたのは8月2日の第2報まででした。
Eストアー公式:不正アクセスによる個人情報漏えいに関するお知らせ(第2報)
なお、5月21日〜8月1日は不正なプログラムが動いていたと公式が説明している期間です。「その期間に買い物した人だけが対象」という意味ではないので、購入日の話とは分けて考えたほうがよさそうです。
ショップサーブを使った覚えがない。どの店だったの?
ここが今回いちばん分かりにくかったところです。
ショップサーブは、Eストアーが提供するネットショップの構築・運営に使われるサービスです。購入する側は「ショップサーブで買った」という意識ではなく、個別のお店で普通に買い物していた可能性があります。
お店の名前は覚えていても、裏側で使っているECサービス名までは知らないことあるぬ。
私も過去メールを「ショップサーブ」「Eストアー」で検索しましたが、どの店舗を利用したときの情報なのかは特定できませんでした。「注文確認」で探すには、ネットショッピングしすぎて件数が多すぎる。
ここでYahoo!ショッピングや楽天市場をよく使っているからといって、今回の原因と勝手に結びつけることもできません。ここまでは、公開時の私には本当に分からないままでした。
追記:「shopserve」で検索したら2015年の購入店が見つかった
ところが記事公開後、読者さんから「メールをshopserveで検索したら、注文履歴が出てきた」という趣旨のコメントをいただきました。
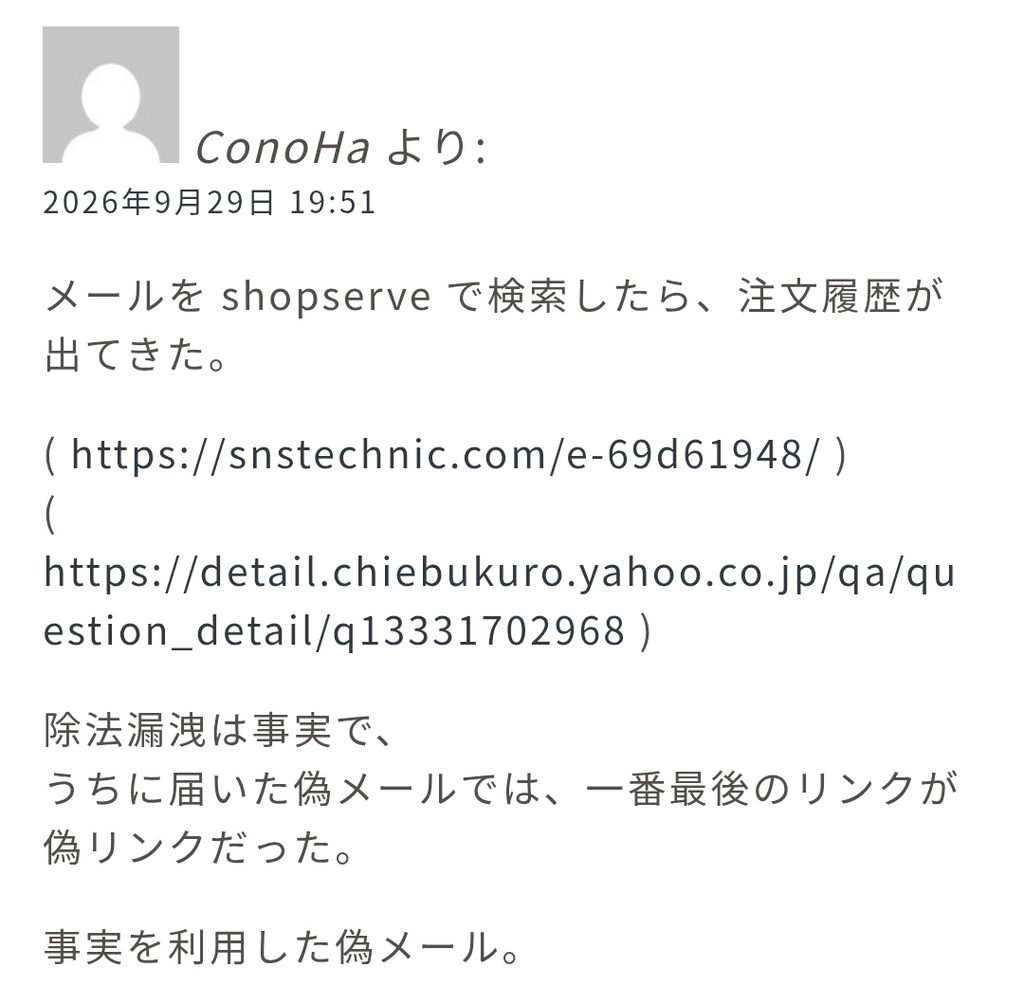
日本語の「ショップサーブ」は検索した。でも英字のshopserveは盲点だった。
2026年9月29日、Yahoo!メールの検索窓へ「shopserve」と入れてみたら、2015年8月16日の「授乳服とマタニティウェアの【スウィートマミー】本店」の注文メールが1件ヒット。送信元メールアドレスのドメインにshopserve.jpが入っていました。
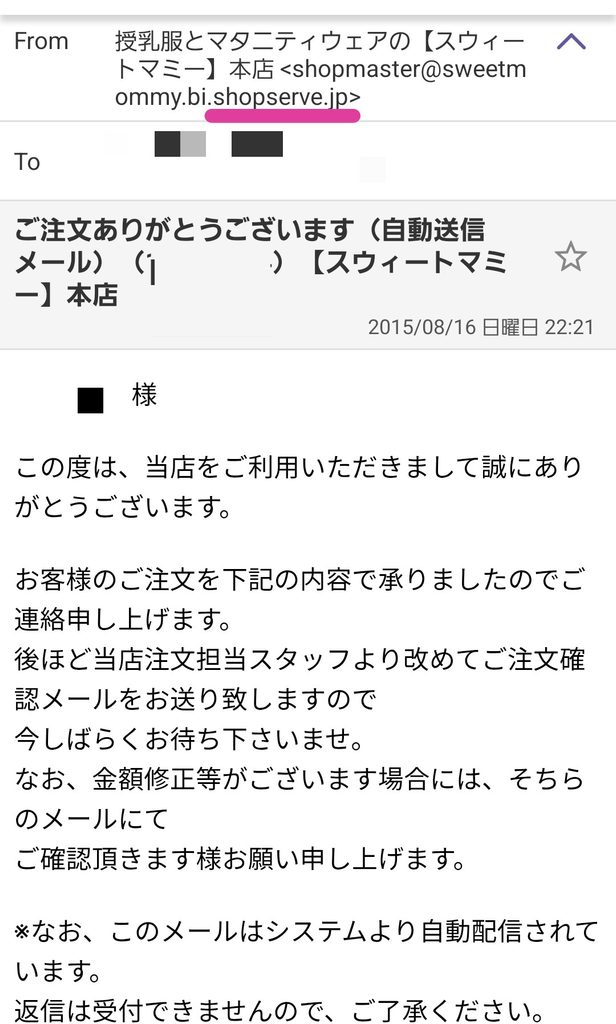
2015年……そりゃ覚えてない。ショップサーブで買ったんじゃなくて、ショップサーブを使ってる店で買ってたのね。
これで、私は過去にショップサーブを利用するネットショップで買い物をしていたことまでは確認できました。
で、さらに調べてみたら、スウィートマミー公式にも今回のショップサーブ不正アクセスについてのお知らせが出ていました。
「え、スウィートマミー側にも出てるじゃん」。公式ページでは、同店がECサイト構築サービス「ショップサーブ」を利用していることや、今回の不正アクセスについて案内されています。
これで、2015年にスウィートマミーで買っていた → そのお店がショップサーブを使っていた → スウィートマミー公式にも今回のお知らせが出ている、とあとからもう1本つながりました。ただし、私の2015年の注文情報そのものが今回の漏えい対象だったかどうかまでは確認できていません。詳しくはスウィートマミー公式のお知らせで確認できます。
メールが来て、私がまず確認したこと
事故は公式に出ていました。でも、事故が本当に起きたことと、手元に届いたメールが本物かどうかは別です。こういうときがいちばん困る。
- メール本文だけで信じ込まない
送信元表示や文章だけでは判断せず、リンクもその場では押しませんでした。 - 自分でEストアー公式サイトを開く
公式プレスルームに個人情報漏えいの発表があることを確認しました。 - 公式の漏えい対象項目を確認する
自分のどの項目が対象だったかは分からないので、「住所が漏れた」「カード情報が漏れた」とは決めつけていません。 - カード明細や不審な連絡をいつもより気にする
Eストアーも、同社・店舗・カード会社を装ったメール、SMS、電話などへの注意を呼びかけています。 - 必要なら公式窓口へ問い合わせる
どの店舗だったのか、対象情報は何なのかなど、今後確認したいことがあれば公式窓口から問い合わせる予定です。
第2報では、会員ID・パスワードも漏えい対象として公表されており、同じ・似たログイン情報を他サービスでも使っている場合はパスワード変更や多要素認証の利用も呼びかけられています。
ただ、私自身について具体的にどの情報が漏えいしたのかは、まだ分かっていません。
以前Amazonから怪しいと思うメールが来たときも、メール内リンクではなく公式側から確認しました
買った店が分からない人は「shopserve」でメール検索してみて
私みたいに「ショップサーブって何? そんな店で買ってないけど?」となったら、メールボックスで英字の「shopserve」を検索してみると手がかりが出るかもしれません。
Yahoo!メールでもGmailでも、まずは検索窓へshopserve。古い注文メールが出てきたら、送信元の店舗名やドメインを見てみる。私はこれで10年以上前の購入店までたどれました。そんな昔のデータも保存されてたのかな…。あの時使ったカードはもう使ってないから大丈夫と思いたいが…。その他個人情報は…?うーん。
注文メールが見つかったからといって、その注文データが今回の漏えい対象だったとは限りません。「過去にショップサーブを使う店で買っていた」と「今回漏えいしたデータがどれか」は別の話です。
店舗名が分かれば早いのに、そこが分からない。わかっても本当に漏洩したのかわからない。キモチワルイ…
ショップサーブの個人情報漏えいは本当に起きた?
はい。Eストアー公式サイトで、ショップサーブのサーバーへの不正アクセスと購入者情報の漏えいが公表されています。
ショップサーブを使った覚えがなくてもメールが来ることはある?
あります。私の場合、英字の「shopserve」で過去メールを検索したところ、2015年に利用したネットショップの注文メールが見つかりました。ショップサーブという名前のお店で買った覚えがなくても、利用した通販サイト側がショップサーブを使っていた可能性があります。
どの店で買ったのか調べる方法は?
まずメールボックスで、英字の「shopserve」を検索してみる方法があります。私は日本語の「ショップサーブ」では特定できませんでしたが、英字検索で2015年の注文メールが見つかりました。ただし、見つかった注文が今回の漏えい対象だったとは断定できません。
クレジットカードはすぐ再発行したほうがいい?
第2報ではカード名義、カード番号の一部、有効期限が漏えい対象になり得る一方、セキュリティコードは対象外とされています。私はまず明細や不審な連絡を確認し、身に覚えのない請求などがあればカード会社へ相談することにしています。
メールのリンクは押していい?
真偽に不安があるなら、メール内リンクを使わず、自分で企業名を検索するなどして公式サイトへ入り直して確認するほうが安心です。私は今回その方法で確認しました。
買った店が分からないなら「shopserve」で検索。見つかった事実と、まだ分からないことは分けておくぬ🐥
このブログは、のっくの実体験をもとに、AI相棒のイトと『ねえ、これってホンモノかな?怪しいけど…』などと相談しながら作っています。
それではのっくでした〜いっと!


メールを shopserve で検索したら、注文履歴が出てきた。
( https://snstechnic.com/e-69d61948/ )
( https://detail.chiebukuro.yahoo.co.jp/qa/question_detail/q13331702968 )
除法漏洩は事実で、
うちに届いた偽メールでは、一番最後のリンクが偽リンクだった。
事実を利用した偽メール。
情報ありがとうございます!!
検索したら出てきました…!1件だけ、11年前ですが…。助かりましたm(_ _)m
shopserve で検索したら注文履歴出てきました!すごく助かりましたありがとうございます♪
ちなみにEストアーから届いたメールの一番最後についているリンク(■ 本件に関するお問い合わせ窓口 株式会社Eストアー 個人情報に関するお客様ご相談窓口)のURL、
で、すごく偽物っぽいですが、ネットで検索すると、複数の被害ECサイトで紹介(掲載)されていて、本物の相談窓口のようです。
お役に立ててよかったです!
最後のリンクの情報もありがとうございます!
なんか怪しい感じでしたよねー!私はおせなかった!
ホンモノならよかったです!
でもなんとなく押さない…(^^)