セゾンカードのメールが真っ白!「ご利用確認のお願い」のソースを調べてみた
「ご利用確認のお願い」というメールが届いたので開いてみたら、本文が真っ白。……え、何を確認しろと!?
こんにちは、のっくです! Yahoo!メールのアプリで見ても、Web版で見ても、件名の下は何もなし。新手の迷惑メールなのか、単なる表示不具合なのか、気になって調べてみました。
結論からいうと、真っ白なのは画面上だけ。このメールのソースにはカードの利用確認を装った文面と、セゾンカード公式ではないサイトへのリンクが含まれていました。本文が読めないから安全、とは限らないんです。
セゾンカードから「ご利用確認のお願い」。なのに本文ゼロ!
届いたのは2026年10月23日、午前2時38分ごろ。差出人の表示名は「セゾンカード」、件名は「ご利用確認のお願い」でした。ところが開いてみると、差出人と件名は見えるのに本文だけがまるまる空白。なになに新手の詐欺メール?
最初はYahoo!メールのAndroidアプリの問題かと思ったけれど、Web版で開いても真っ白でした。しかも差出人のメールアドレスは、セゾンカード公式が案内する送信元ドメインとは別のもの。これはちょっと気になる。気にさせて隠しリンクでも埋め込んでいるのか…
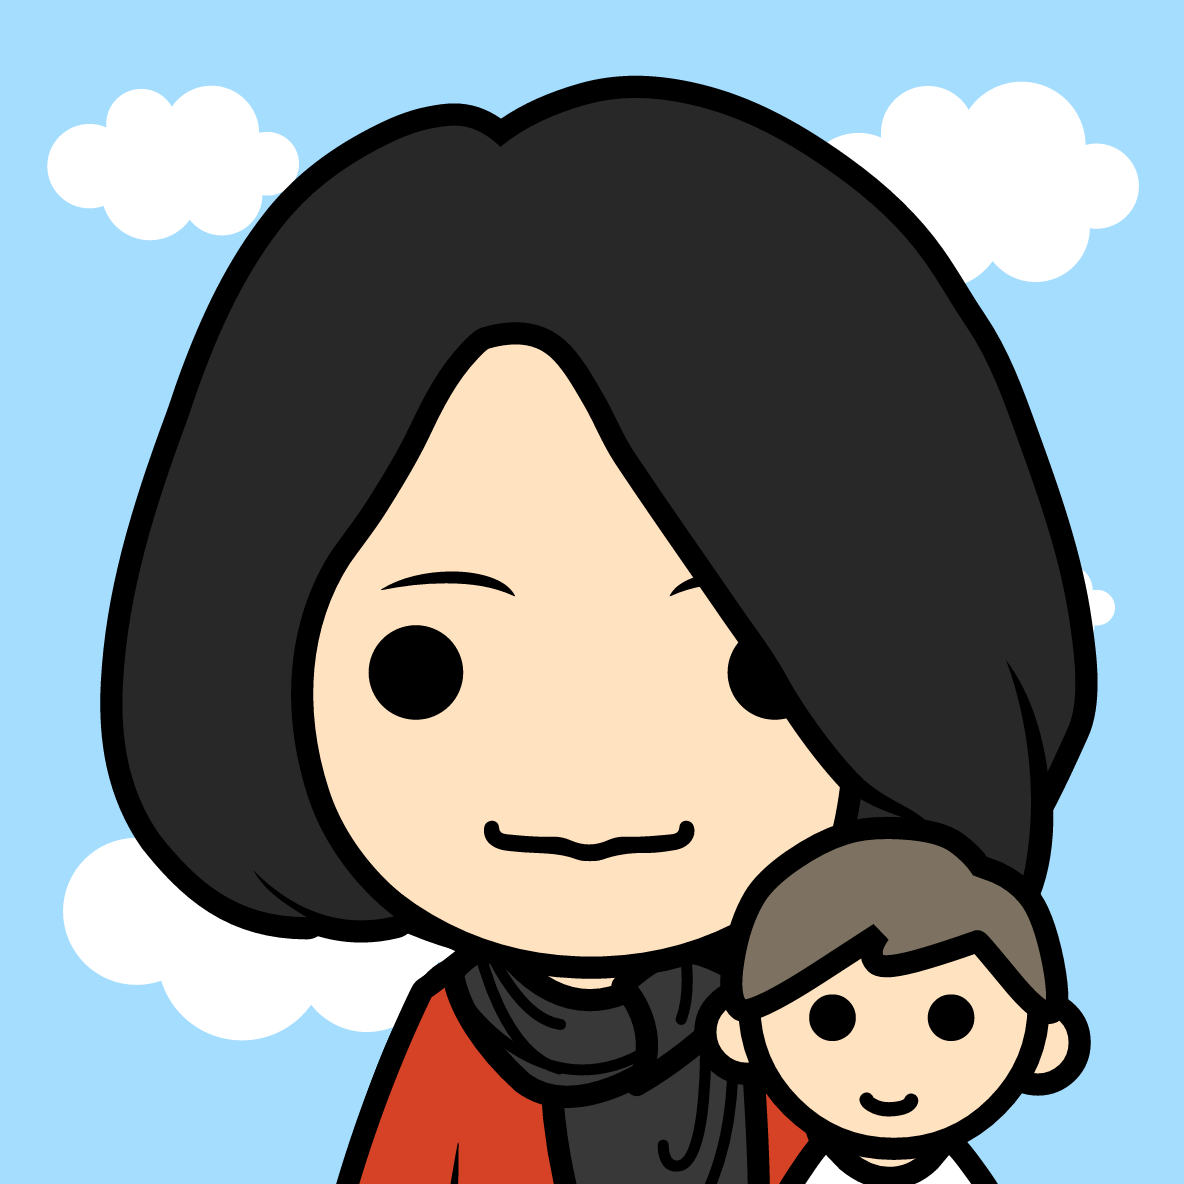
Yahoo!メールのアプリでもWebでも真っ白なんだけど……。隠しリンクでもあるのかなあ?
ちなみにセゾンカード公式は、私が受信するより前の2026年10月19日に「ご利用確認のお願い」などの件名を使ったフィッシングメールを注意喚起していました。件名だけで決めつけるのは早いけれど、送信元の違いも合わせると、ますます怪しい。セゾンカード公式の注意喚起も確認してみてください。
メールのソースを見たら、空白の裏に本文があった
そこで確認したのが「メールのソース」。これは、画面に表示された文章だけではなく、メールの送信情報や、本文をどんな形式で届けたかが記録されたデータです。私はYahoo!メールのソースをイトと一緒に調べました。そうそう、イトがソース見てって言うからそれなに?ってなった。ブラウザでPC版Yahoo!メールを見てみるとよき。
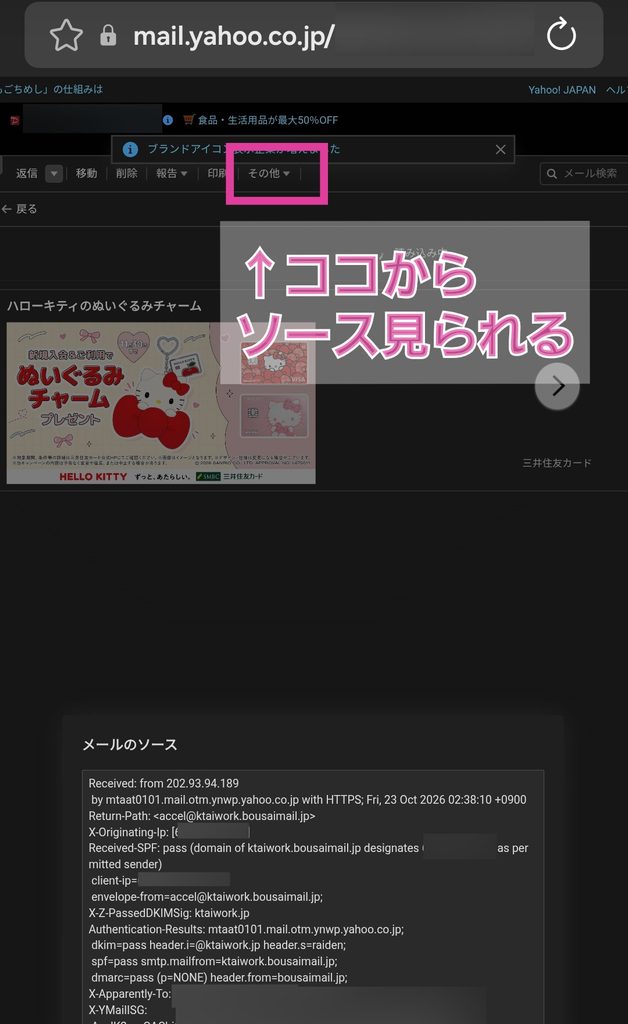
中にはbase64(ベース64)という形式で表されたHTML本文がありました。base64はデータを文字で扱うための一般的な方式で、それ自体が怪しいわけではありません。ただ、普通に眺めても本文の内容が分かりにくいんです。
その内容を確認すると、セゾンカード風のデザインや公式サイトの画像を参照する記述に加え、「ZOZOTOWNで63,400円利用した」という通知を装う文章がありました。さらに「利用制限の解除」「再決済」を促すような案内と、セゾンカード公式とは異なる外部サイトへのリンクまで。
もちろん、63,400円の買い物やカードへの請求が実際にあったという意味ではありません。あくまで不審メールの中に書かれていた内容です。不安にさせてリンクを押させようとする構成が見えました。
なお、危険なリンク先やメールソースの全文は掲載しません。メールのソースには受信者の情報なども含まれるので、うっかり丸ごと公開したり、外部へ貼り付けたりしないよう注意が必要です。
SPF・DKIM・DMARCが全部PASS。それでも本物じゃない?
もう一つ驚いたのが、ソースにあったメールの認証結果。SPF・DKIM・DMARCの3つが、どれも「PASS」になっていたんです。全部合格って書いてあったら、なんだか安心しそう。
この3つは、ざっくり言えばメールが名乗っている送信元ドメインや署名などを確認する仕組み。でも、「差出人の表示名に書かれた会社が本当に送った」ことまで無条件に保証するわけではありません。今回PASSになっていたのは、セゾンカードとは別のドメインに関する認証でした。セゾンカードなのにドメイン『bousai』だもんね。PASSしてても信じちゃいかんよね。最近の迷惑メールは間違いどーこだ?の精度が上がってるから困る。まだ気付けるけど…。
「認証PASS」と「セゾンカード公式のメール」は別の話。そこを混ぜると危ないぬ。
セゾンカードは公式FAQで、送信に使用するドメインを案内しています。さらに、見た目のアドレスまで偽装されることがあるとも注意しています。差出人名もPASS表示も、それだけを決め手にしないのが大事。セゾンカード公式:本物のメールの確認方法。
同じようなメールが届いたら、どうする?
私のように「中身が気になる!」と思っても、怪しいメールのリンクを押して確認するのはやめておきたいところ。カードの利用状況が気になるなら、メールを経由せず、自分で公式アプリや公式サイトを開くのが安全です。うっかり隠しリンクあったらたいへん。
- メール内のボタン・URL・添付ファイルを開かない。本文が空白でも安心しない。
- 公式アプリや、普段使うブックマークから利用明細を確認する。メールに書かれた金額はそのまま信じない。
- 不審なら迷惑メールとして報告・削除する。調査のためにソースを解析する必要はない。
- もしカード情報やログイン情報を入力してしまったら、すぐ公式窓口へ。カード情報を入力した場合、セゾンカードは再発行手続きを案内している。
詳しい対応はセゾンカード公式のフィッシング対策ページにまとまっています。今回の調査は、メールの画面とソースを確かめたもの。ここに書いた対処は、同じようなメールを受け取った人向けの確認方法です。
ちなみにPC版Yahoo!メールには、メールを開いて上部の[その他]から[メールのソースを表示]を選ぶ方法が、Yahoo!メール公式ヘルプに載っています。ただしソースは専門的で、個人情報も含むため、無理に解析しなくても大丈夫。Androidアプリでは見つけられなかった。
なぜ真っ白になった?分かったこと・分からないこと
今回は、アプリでもWebでも本文が表示されなかった一方で、ソースにはHTMLの内容が残っていました。メールの構成や表示方法に何らかの問題があった可能性はありますが、真っ白になった技術的な原因は特定できていません。Yahoo!メールが意図的に隠した、とも言い切れません。
そして、今回のソースから分かったのは「怪しいリンクを含むメールだった」ということまで。実際の請求や不正利用を確認したわけではありません。
Q. 怪しいメールを開いてしまっただけで危険?
開いただけでカード番号が盗まれた、とは決められません。リンクを開いたか、情報を入力したかなどを分けて考えてください。心配な利用履歴は、メールからではなくカード会社の公式サービスで確認しましょう。
Q. SPF・DKIM・DMARCが全部PASSなら本物?
いいえ。PASSはメール認証の結果で、表示名の会社が送ったと保証するものではありません。差出人のドメインやメールに書かれた誘導を、公式案内と別に確認する必要があります。
「ご利用確認のお願い」なのに、確認するための本文が真っ白。まさかソースのほうに偽の利用明細が入っているとは……。メールの見た目だけで判断しちゃダメなのね。
前にも、楽天ペイを装う「楽天アカウント保護」メールを調べた話を書きました。形は違っても、怪しいメールから飛ばずに自分で公式を開く。結局これがいちばん大切だと感じました。
まさか「本文が真っ白」まで迷惑メールのネタになるとはね……。何を確認しろと!
このブログは、のっくの実体験をもとに、AI相棒のイトと『ねえ、これって新手の詐欺メール?隠しリンクがあるかどうかってわかる?』などと相談しながら作っています。
本文が空白でも油断せず、公式へは自分でアクセス。白紙のメールに振り回されないぬ🐥
それではのっくでした〜いっと!